Warum ich yatesh gegründet habe
Eine Liste technischer Schwachstellen beantwortet noch nicht die entscheidenden Fragen: Was bedeutet das für unser Unternehmen? Was müssen wir zuerst beheben? Und wie gehen wir dabei vor?
Mit yatesh möchte ich genau diese Verbindung herstellen. Ich untersuche Systeme aus der Perspektive eines Angreifers und bereite die Ergebnisse so auf, dass IT-Verantwortliche damit arbeiten und Geschäftsführungen Entscheidungen treffen können.
Dabei hilft mir meine Erfahrung auf Unternehmensseite: Ich kenne die Anforderungen an Informationssicherheit ebenso wie die Herausforderung, Verbesserungen im laufenden Betrieb umzusetzen.
Technische Angriffsperspektive trifft Erfahrung als Sicherheitsverantwortlicher
Vor meiner vollständigen Selbstständigkeit war ich als Information Security Officer bei der LSG Group tätig. Zu meinen Aufgaben gehörten der Aufbau und die Weiterentwicklung eines Informationssicherheitsmanagementsystems, die Vorbereitung auf ISO-27001-Audits und die Begleitung technischer Sicherheitsmaßnahmen.
Diese Erfahrung prägt meine Arbeit als Penetrationstester. Ich betrachte einzelne Schwachstellen im Zusammenhang: Welche Systeme sind betroffen? Können mehrere Findings einen weitergehenden Zugriff ermöglichen? Und welche Auswirkungen hätte dieser Zugriff auf den Geschäftsbetrieb?
Mein Anspruch ist, technische Ergebnisse verständlich zu erklären und konkrete Handlungsmöglichkeiten aufzuzeigen.
Qualifikationen und fachlicher Hintergrund
- M. Sc. Eng. IT-Security
- OffSec Certified Professional Plus – OSCP+
- ISO/IEC 27001 Lead Auditor
- Datenschutzbeauftragter
Meine Arbeit verbindet praktische Sicherheitsprüfungen mit Erfahrung in Informationssicherheitsmanagement, Auditvorbereitung und Datenschutz.
So arbeite ich mit euch zusammen
Ein klar vereinbarter Testumfang
Vor dem Start besprechen wir die zu prüfenden Systeme, das Testziel, die verfügbaren Zugänge und die Rahmenbedingungen. So ist nachvollziehbar, was untersucht wird und wo die Grenzen des Auftrags liegen.
Nachvollziehbare Ergebnisse
Ich dokumentiere festgestellte Schwachstellen mit den relevanten Nachweisen und erläutere ihre Bedeutung. Wo es der vereinbarte Testumfang zulässt, untersuche ich auch das Zusammenspiel mehrerer Schwachstellen.
Priorisierte Empfehlungen
Ihr erhaltet konkrete Hinweise zur Behebung und eine Einordnung der Risiken. Damit könnt ihr die nächsten Schritte nach Dringlichkeit planen.
Direkter Austausch
Bei yatesh sprecht ihr direkt mit mir über euren Testumfang, die Ergebnisse und offene Fragen.
Wobei yatesh euch unterstützt
Der Schwerpunkt liegt auf Penetrationstests für Netzwerke, IT-Infrastrukturen und Anwendungen. Ergänzend unterstütze ich Unternehmen bei Fragen zur ISO 27001 und vermittle Sicherheitswissen durch Security-Awareness-Trainings und Vorträge.
Welche Prüfung sinnvoll ist, hängt von euren Systemen und eurem Ziel ab. Gemeinsam klären wir, welcher Testumfang eure wichtigsten Fragen beantwortet.
Lasst uns über eure IT-Sicherheit sprechen
Ein Team, ein Ziel!
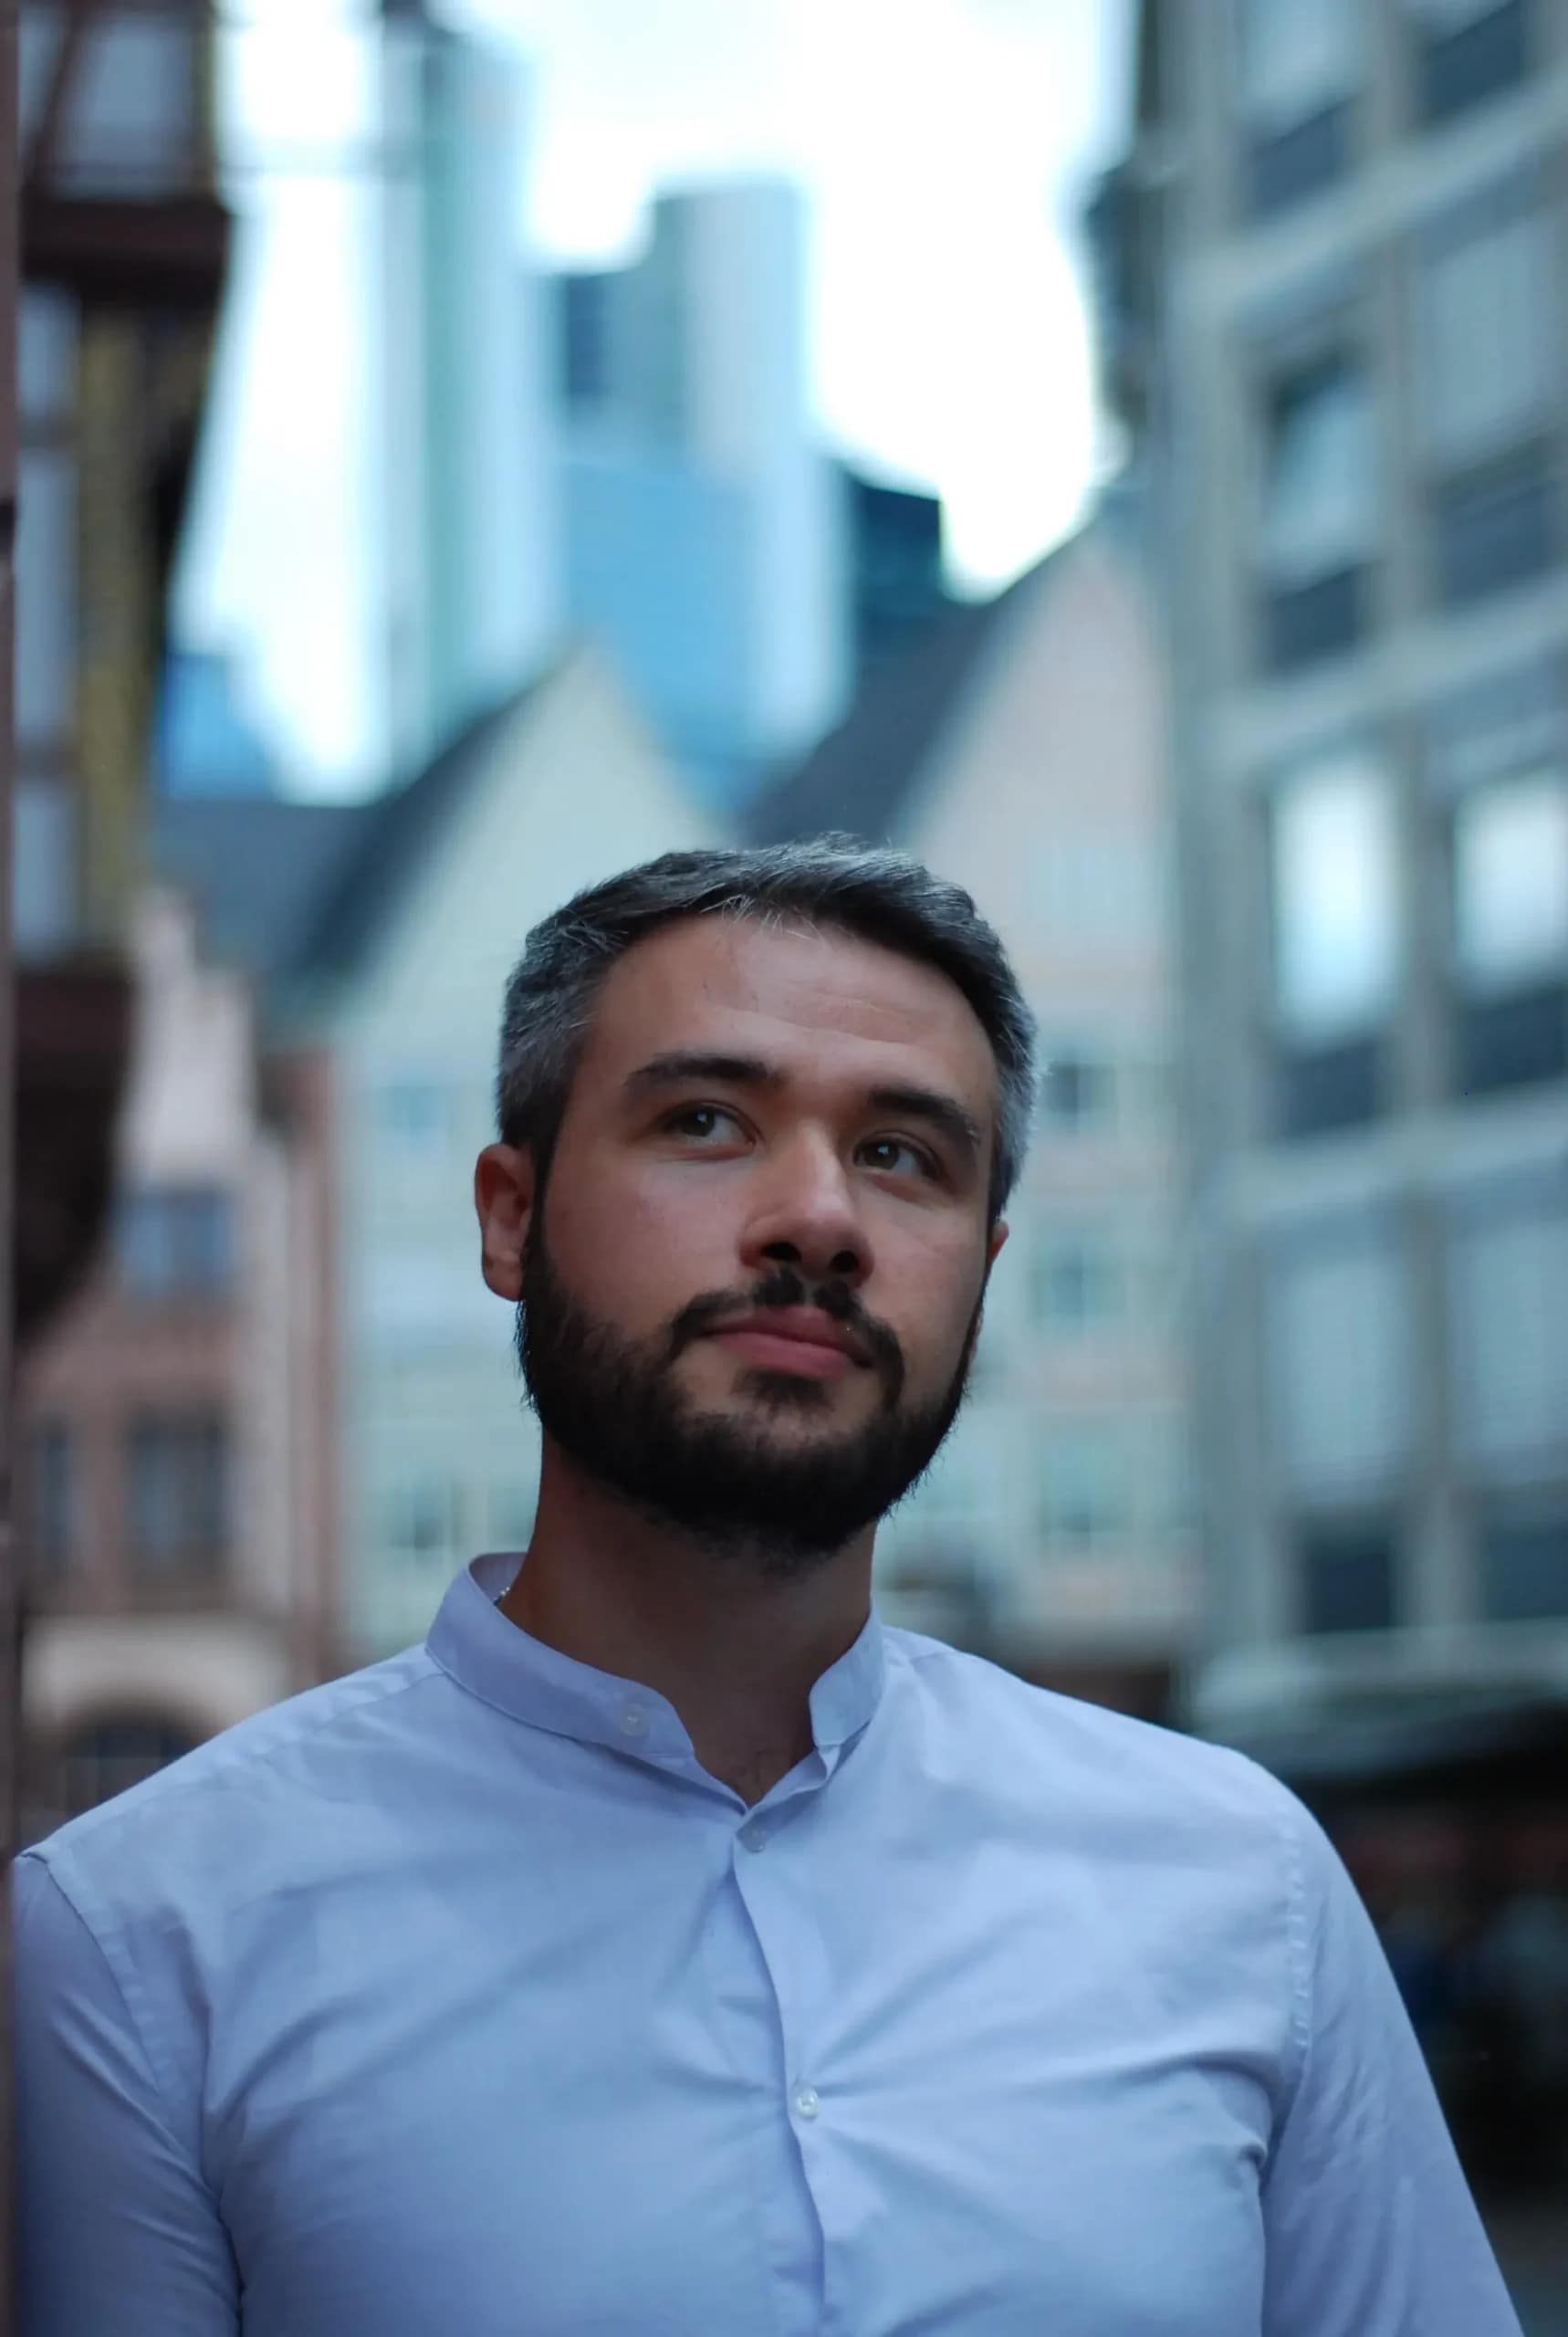
Yakup Ateş
CEO & Owner
M. Sc. Eng. IT-Security
IT-Sicherheitsexperte
Hacker seit über 15 Jahren
OSCP+ Zertifiziert
ISO27001:2013 Lead Auditor
Zertifizierter Datenschutzbeauftragter